Meldepflichten nach CRA: 24h/72h-Fristen richtig umsetzen
Seit dem 11. September 2026 gilt eine eigenständige Meldepflicht des Cyber Resilience Act: Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle müssen Hersteller innerhalb enger Fristen an ENISA und das zuständige CSIRT melden. Wer betroffen ist und ab wann der CRA insgesamt greift, haben wir im CRA-Grundlagenartikel eingeordnet; dieser Beitrag geht auf die Meldefristen selbst ein – ihre Stufen, ihre Auslöser und was sie für interne Abläufe bedeuten.
Zwei Ereignistypen, ein gemeinsamer Ablauf
Art. 14 CRA unterscheidet zwei meldepflichtige Ereignisse: aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle. Ein Vorfall gilt als schwerwiegend, wenn er die Verfügbarkeit, Authentizität, Integrität oder Vertraulichkeit sensibler Daten oder Funktionen des Produkts beeinträchtigt oder beeinträchtigen kann, oder wenn er zur Ausführung von bösartigem Code im Produkt oder im System eines Nutzers geführt hat oder führen kann.
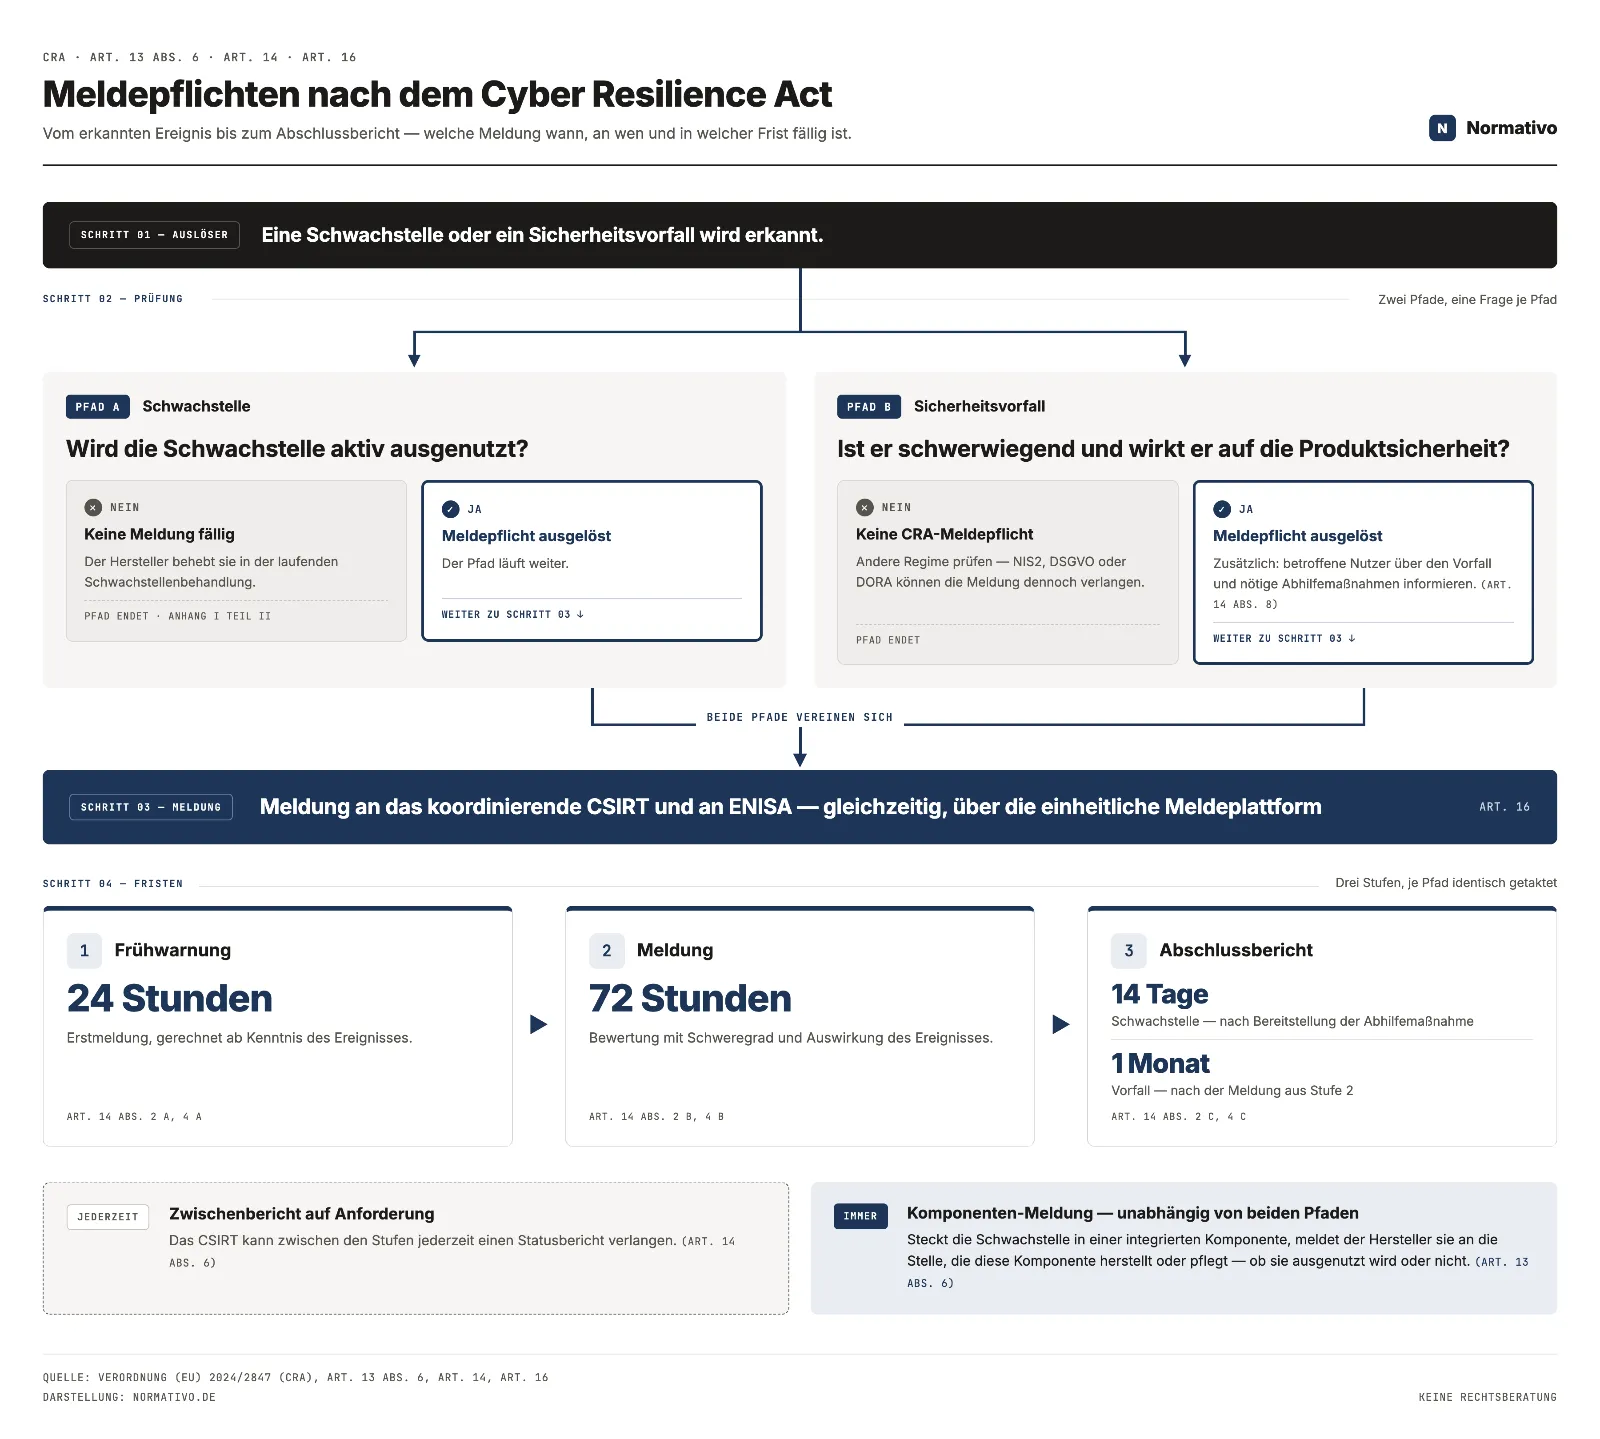
Beide Ereignistypen durchlaufen dieselbe dreistufige Meldelogik. Der Unterschied liegt vor allem darin, wann und wodurch die Frist für den Abschlussbericht ausgelöst wird.
Die drei Meldestufen im Detail
Frühwarnung – 24 Stunden. Sobald ein Hersteller Kenntnis von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Sicherheitsvorfall erlangt, ist innerhalb von 24 Stunden eine Frühwarnung an das zuständige CSIRT und gleichzeitig an ENISA zu übermitteln. Eine vollständige Analyse wird zu diesem Zeitpunkt nicht erwartet; die Meldung soll die zuständigen Stellen lediglich frühzeitig in die Lage versetzen, die Situation einzuordnen.
Detaillierte Meldung – 72 Stunden. Innerhalb von 72 Stunden nach Kenntniserlangung folgt eine erweiterte Meldung, die die Frühwarnung um die bis dahin verfügbaren Erkenntnisse ergänzt – etwa zur Art der Ausnutzung oder des Vorfalls sowie zu ersten Korrektur- oder Risikominderungsmaßnahmen.
Abschlussbericht – hier trennen sich die Pfade. Bei aktiv ausgenutzten Schwachstellen ist der Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme fällig; die Frist beginnt also nicht mit der Kenntniserlangung, sondern erst mit einem bereitstehenden Update oder Workaround. Bei schwerwiegenden Sicherheitsvorfällen gilt eine andere Logik: Der Abschlussbericht ist spätestens einen Monat nach der 72-Stunden-Meldung einzureichen, unabhängig davon, ob eine vollständige Ursachenanalyse vorliegt.
Zwischen den Stufen kann das koordinierende CSIRT jederzeit einen Zwischenbericht mit dem aktuellen Status anfordern. Und unabhängig von beiden Pfaden gilt: Steckt die betroffene Schwachstelle in einer integrierten Komponente eines Drittherstellers, ist zusätzlich die Stelle zu informieren, die diese Komponente herstellt oder pflegt – auch wenn die Schwachstelle noch nicht aktiv ausgenutzt wird.
Meldeweg: CSIRT, ENISA und die einheitliche Meldeplattform
Die Meldung läuft über eine zentrale, von ENISA aufgebaute Plattform (Single Reporting Platform), die Frühwarnung, detaillierte Meldung und Abschlussbericht gleichzeitig an das zuständige nationale CSIRT und an ENISA weiterleitet. Voraussetzung, um die 24-Stunden-Frist im Ernstfall überhaupt halten zu können, ist eine vorherige Registrierung auf der Plattform samt Zuordnung der meldenden Person zum Unternehmen. Wer diese Registrierung erst beim ersten meldepflichtigen Ereignis angeht, verliert Zeit, die die Frist nicht hergibt. Wie diese Registrierung auf der ENISA-Meldeplattform im Einzelnen abläuft, ist im entsprechenden Beitrag beschrieben.
Was das für Ihr Unternehmen bedeutet
Die CRA-Meldefristen sind nicht verlängerbar, und sie setzen voraus, dass ein Unternehmen ein meldepflichtiges Ereignis überhaupt erkennt, einordnet und einer verantwortlichen Stelle zuordnen kann – nicht erst im Ernstfall aufgebaut, sondern vorab als Prozess etabliert. Verstöße gegen die Meldepflichten können mit Geldbußen von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes geahndet werden. Für Kleinst- und Kleinunternehmen gilt eine Erleichterung: Wird allein die 24-Stunden-Frist versäumt, entfällt dafür die Geldbuße – die Meldepflicht selbst und alle übrigen Fristen bleiben davon unberührt.
Normativo bietet an, das Reporting an ENISA im Ernstfall als Dienstleistung zu übernehmen – eingebettet in die umfassende CE-Dokumentationsleistung, sodass Meldeprozess, technische Dokumentation und Konformitätsnachweise aus einer Hand kommen.
Ob und in welchem Umfang Ihr Produkt unter die Meldepflicht fällt und wie sich ein CRA-konformer Meldeprozess in Ihre bestehenden Abläufe einfügt, lässt sich am besten anhand des konkreten Produkts klären. In einem unverbindlichen Erstgespräch mit Normativo ordnen wir gemeinsam ein, ob ihr Produkt von der Meldepflicht betroffen ist.
Cyber Resilience Act (CRA): Der Überblick für Hersteller
Cyber Resilience Act (CRA) im Überblick: Anwendungsbereich, Fristen, Kritikalitätsstufen, Pflichten und Bußgelder – verständlich erklärt für Hersteller und Importeure.
Weiterlesen →CRA einfach erklärt: Wer ist betroffen und ab wann?
Cyber Resilience Act (CRA): Welche Produkte betroffen sind, ab wann Meldepflicht und Konformität gelten und welche Risiken bei Nichtbeachtung drohen.
Weiterlesen →ENISA-Meldeplattform: Registrierung und Ablauf nach CRA
Wie die ENISA Single Reporting Platform funktioniert: Registrierung als Assigned Representative, Meldeweg an CSIRT und ENISA, aktueller Funktionsumfang.
Weiterlesen →