CRA oder NIS2: Welches Regelwerk gilt für Ihr Unternehmen?
Wer ein vernetztes Produkt entwickelt oder einen digitalen Dienst betreibt, stößt inzwischen fast zwangsläufig auf zwei Kürzel: CRA und NIS2. Beide haben mit Cybersicherheit zu tun, beide sind relativ neu, und beide verlangen von betroffenen Unternehmen, Sicherheitsvorfälle zu melden. Für viele Geschäftsführungen und Compliance-Verantwortliche ist damit aber noch nicht geklärt, welches der beiden Regelwerke – oder ob sogar beide – für das eigene Unternehmen gilt. Dieser Beitrag ordnet Cyber Resilience Act und NIS2-Richtlinie gegeneinander ab und zeigt an drei Praxisbeispielen, wie sich die Zuordnung im Einzelfall ergibt. Eine ausführliche Einordnung des CRA als Ganzes liefert der CRA-Überblick für Hersteller; wer zusätzlich mit der Maschinenverordnung zu tun hat, findet die Dreifach-Abgrenzung im Beitrag CRA, MVO und NIS2 richtig abgrenzen.
Zwei Regelwerke mit demselben Ziel, aber unterschiedlichem Gegenstand
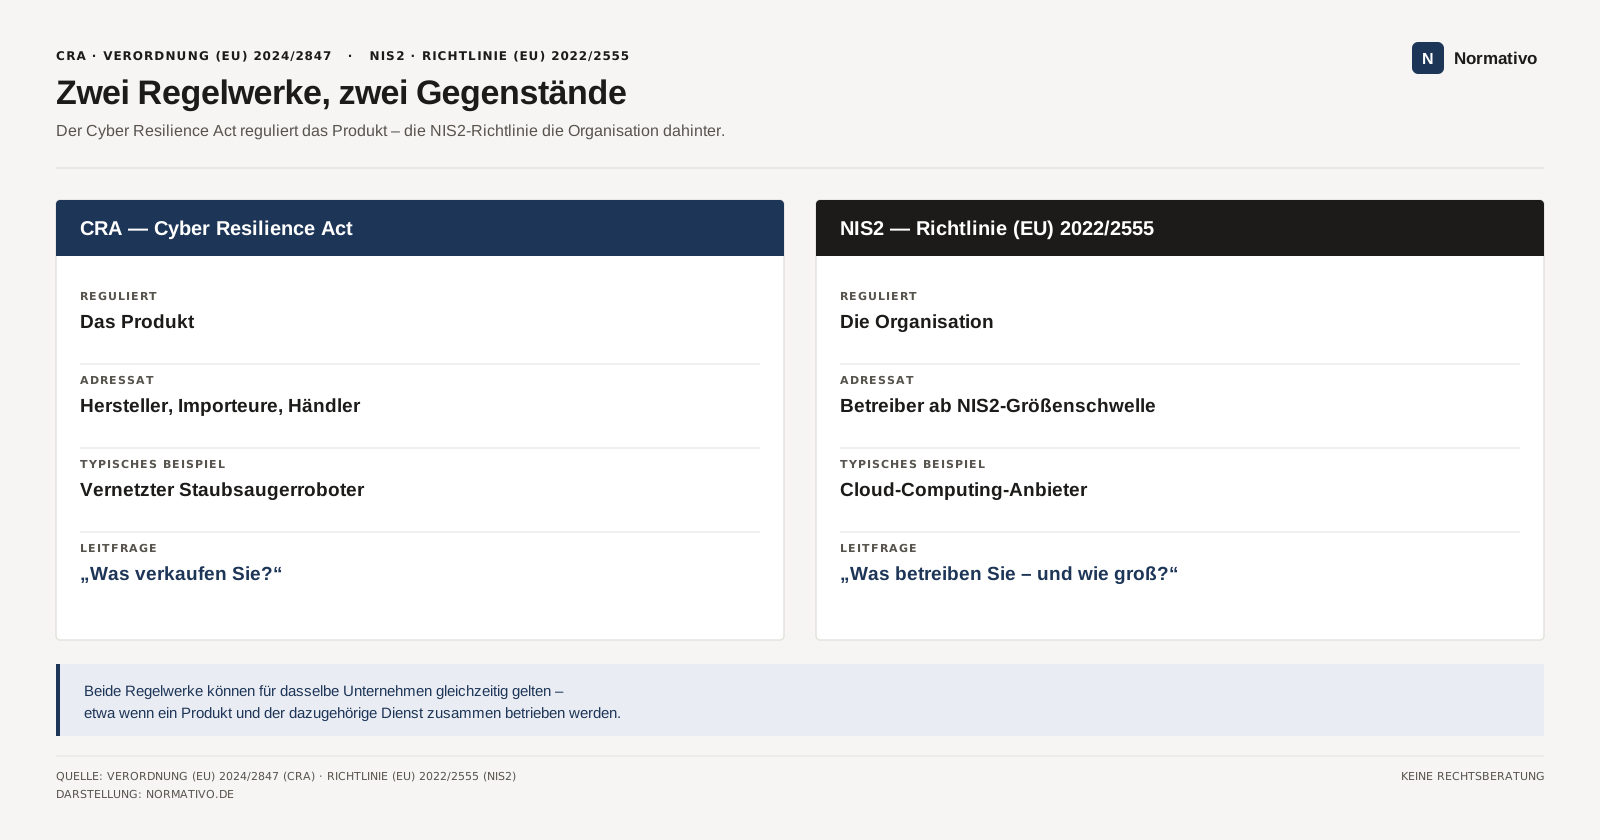
Der Cyber Resilience Act (CRA) verlangt grundlegende Cybersicherheitsanforderungen für Produkte mit digitalen Elementen – also für Hardware und Software, die als Ware in Verkehr gebracht wird: vom smarten Staubsaugerroboter über vernetztes Spielzeug bis zur reinen Anwendungssoftware. Er ist Teil der CE-Kennzeichnung und richtet sich an Hersteller, Importeure und Händler eines konkreten Produkts. Wer genauer wissen möchte, welche Produkte betroffen sind und ab wann, findet das im Beitrag CRA einfach erklärt: Wer ist betroffen und ab wann?.
Die NIS2-Richtlinie verlangt dagegen kein sicheres Produkt, sondern ein sicheres Unternehmen. Sie richtet sich an Organisationen, die in bestimmten Sektoren tätig sind und definierte Größenschwellen überschreiten – etwa Betreiber digitaler Infrastruktur, Cloud-Computing-Anbieter, Anbieter von IT-Dienstleistungen (Managed Service Provider) oder Unternehmen aus dem verarbeitenden Gewerbe. Wer als „wesentliche” oder „wichtige Einrichtung” eingestuft wird, muss Risikomanagementmaßnahmen umsetzen, Sicherheitsvorfälle melden und dafür sorgen, dass die Geschäftsleitung diese Pflichten aktiv verantwortet.
Kurz gefasst: Der CRA fragt „Was verkaufen Sie?”, die NIS2 fragt „Was betreiben Sie, und wie groß sind Sie dabei?”
Verordnung versus Richtlinie: ein Punkt, der oft vertauscht wird
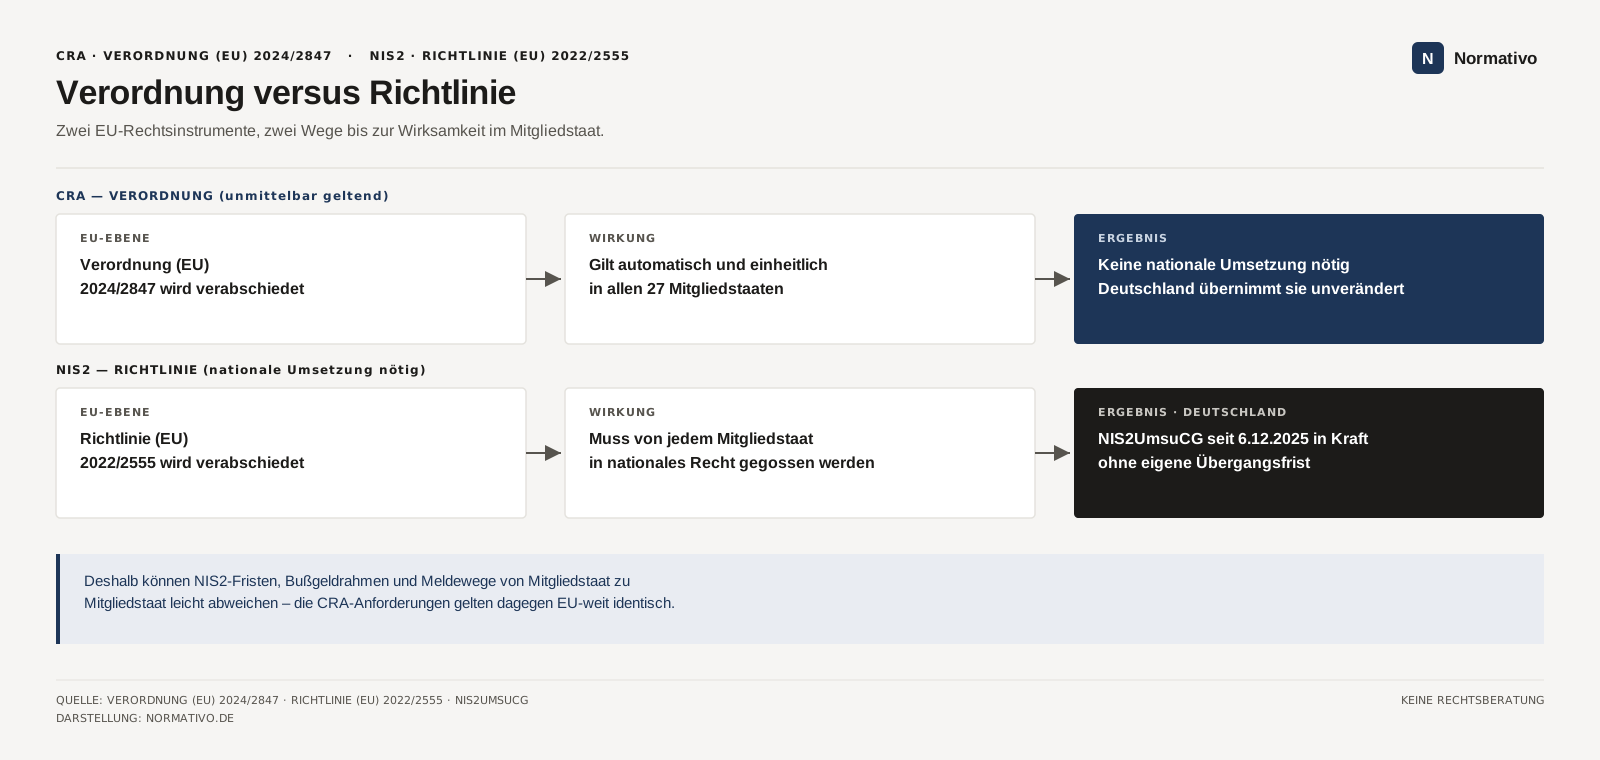
An dieser Stelle lohnt sich eine Präzisierung, die in der Praxis häufig genau andersherum kursiert: Der CRA ist als Verordnung erlassen – Verordnung (EU) 2024/2847 – und gilt damit unmittelbar und einheitlich in allen Mitgliedstaaten, ohne dass er in nationales Recht überführt werden muss. Die NIS2 dagegen ist eine Richtlinie – Richtlinie (EU) 2022/2555 – und musste von jedem Mitgliedstaat erst in eigenes nationales Recht umgesetzt werden. In Deutschland ist das über das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) geschehen.
Diese Reihenfolge – CRA unmittelbar geltend, NIS2 nur über nationale Umsetzung wirksam – ist keine Formalie. Sie hat zwei praktische Folgen: Erstens gelten die CRA-Produktanforderungen EU-weit identisch, während sich NIS2-Details wie genaue Meldefristen, Bußgeldrahmen oder Registrierungspflichten von Mitgliedstaat zu Mitgliedstaat leicht unterscheiden können, weil jedes Land sein eigenes Umsetzungsgesetz geschrieben hat. Zweitens kann sich der Zeitpunkt, ab dem NIS2 tatsächlich greift, je nach Land unterscheiden – während die CRA-Stichtage EU-weit feststehen. Für Deutschland gilt: Das NIS2UmsuCG ist seit dem 6. Dezember 2025 in Kraft, ohne eigene Übergangsfrist für die betroffenen Unternehmen.
Gemeinsamkeiten: Was beide Regelwerke verlangen
Trotz des unterschiedlichen Regelungsgegenstands ähneln sich CRA und NIS2 in mehreren Punkten:
- Gestufte Meldepflichten bei Sicherheitsvorfällen. Beide Regelwerke verlangen eine erste Meldung innerhalb sehr kurzer Fristen, gefolgt von einer detaillierteren Meldung und einem Abschlussbericht. Beim CRA sind das 24 Stunden für eine Frühwarnung und 72 Stunden für eine detaillierte Meldung; die NIS2 folgt einem vergleichbaren dreistufigen Muster.
- Risikobasierter Ansatz statt starrer Checkliste. Weder der CRA noch die NIS2 schreiben eine einzelne Maßnahme vor, die für alle gleich gilt. Beide verlangen, dass Unternehmen Risiken bewerten und Maßnahmen im Verhältnis zu diesen Risiken ergreifen.
- Empfindliche Bußgeldrahmen. Verstöße gegen wesentliche CRA-Anforderungen können mit bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes geahndet werden. Die NIS2 sieht für wesentliche Einrichtungen Bußgelder bis 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes vor, für wichtige Einrichtungen bis 7 Millionen Euro oder 1,4 %.
- Kein Nebeneinander ohne Berührungspunkte. CRA-konforme Produkte erleichtern NIS2-verpflichteten Betreibern die eigenen Lieferkettenanforderungen, ersetzen deren NIS2-Pflichten aber nicht – die beiden Regelwerke greifen ineinander, ohne sich zu ersetzen.
Unterschiede im Überblick
| Cyber Resilience Act (CRA) | NIS2-Richtlinie | |
|---|---|---|
| Regelt | das einzelne Produkt | die Organisation |
| Rechtsinstrument | Verordnung, unmittelbar geltend | Richtlinie, national umgesetzt |
| Wer ist verpflichtet | Hersteller, Importeure, Händler eines Produkts | als „wesentlich”/„wichtig” eingestufte Einrichtungen |
| Meldestelle | ENISA Single Reporting Platform (SRP), leitet parallel an das zuständige nationale CSIRT weiter | zuständige nationale Behörde, in Deutschland das BSI |
| Zentrale Fristen | Meldepflicht seit 11.09.2026, volle Anwendbarkeit ab 11.12.2027 | in Deutschland seit 6.12.2025 ohne Übergangsfrist |
Bei der Meldestelle lohnt sich ein genauerer Blick: Der Unterschied ist weniger „EU versus national” als ein Unterschied im Verfahren. Details zur Registrierung und zum Meldeweg über die SRP liefert der Beitrag ENISA-Meldeplattform: Registrierung und Ablauf nach CRA. Eine CRA-Meldung geht zwar über eine einzige EU-weite Plattform ein, wird von dort aber ebenfalls an die für das Unternehmen zuständige nationale Stelle weitergeleitet. Eine NIS2-Meldung geht dagegen direkt und ohne EU-weite Zwischenplattform an die jeweils zuständige nationale Behörde.
Drei Praxisbeispiele: Wann greift was?
Beispiel 1: der Cloud-Dienstleister ohne eigenes Produkt
Ein Unternehmen betreibt eine eigene Software, die es Geschäftskunden als Dienst zur Verfügung stellt – gehostet auf der Infrastruktur eines großen Cloud-Anbieters, aber mit eigener, selbst entwickelter Anwendungslogik, über die das Unternehmen sein Geschäftsmodell abbildet. Es bringt selbst kein physisches Produkt in Verkehr; reine Cloud-Dienste sind explizit vom CRA ausgenommen.
Überschreitet das Unternehmen die NIS2-Größenschwellen – grob vereinfacht ab 50 Beschäftigten oder mehr als 10 Millionen Euro Jahresumsatz – und lässt sich sein Angebot einem NIS2-Sektor wie der digitalen Infrastruktur oder den IT-Dienstleistungen zuordnen, wird es zur „wichtigen Einrichtung”. Es muss dann Risikomanagementmaßnahmen für seine IT-Systeme umsetzen, sich bei der zuständigen nationalen Behörde registrieren und schwerwiegende Sicherheitsvorfälle fristgerecht melden – in Deutschland an das BSI. Der CRA spielt für dieses Unternehmen an dieser Stelle keine Rolle.
Beispiel 2: der Hersteller eines vernetzten Haushaltsgeräts
Ein anderes Unternehmen entwickelt einen vernetzten Staubsaugerroboter: ein physisches Produkt mit WLAN-Verbindung, Firmware und einer App zur Steuerung. Es bringt dieses Gerät als Wirtschaftsakteur in Verkehr und beschäftigt dafür ein kleines Entwicklungsteam ohne eigenen IT-Betrieb im Sinne der NIS2-Sektoren.
Für dieses Unternehmen ist der CRA einschlägig: Es muss die Cybersicherheitsanforderungen an Security by Design und Security by Default umsetzen, ein funktionierendes Schwachstellenmanagement mit Update-Mechanismus vorhalten, die technische Dokumentation nach CRA führen und – je nach Kritikalitätsstufe – eine Selbstbewertung oder eine Prüfung durch eine benannte Stelle durchlaufen. Weil das Gerät über WLAN funkt, kommen zusätzlich die Cybersicherheitsanforderungen der Funkanlagenrichtlinie (RED) in Betracht, die inhaltlich eng mit dem CRA verzahnt sind. NIS2 ist für dieses Unternehmen dagegen ohne Bedeutung, solange es keine der erfassten Dienstleistungen selbst betreibt und die Größenschwellen nicht überschreitet.
Beispiel 3: vom Software-Dienst zum vernetzten Gerät
Das dritte Beispiel verbindet beide Fälle und ist in der Praxis zunehmend der Normalfall: Der Cloud-Dienstleister aus Beispiel 1 entscheidet sich, seinen digitalen Dienst zusätzlich in Hardware zu gießen – etwa als intelligenten Dokumentenscanner, der über WLAN direkt mit der firmeneigenen Cloud-Anwendung verbunden ist, eigene Firmware ausführt und regelmäßige Updates über das Internet erhält.
Für das Gerät selbst – Hardware, Firmware, Update-Mechanismus, technische Dokumentation, Konformitätsbewertung – gilt jetzt zusätzlich der CRA, genau wie in Beispiel 2. Am NIS2-Status des Unternehmens ändert das nichts: Solange es weiterhin die Cloud-Anwendung betreibt, über die der Dienst monetarisiert wird, und die Größen- und Sektorschwellen erfüllt, bleiben seine organisatorischen NIS2-Pflichten – Risikomanagement, Registrierung, Meldewege an das BSI – unverändert bestehen. Das Unternehmen bewegt sich damit auf zwei getrennten Spuren gleichzeitig: eine produktbezogene für das Gerät, eine organisatorische für den Betrieb dahinter. Beide Spuren haben eigene Fristen, eigene Zuständigkeiten und eigene Nachweispflichten, die sich nicht gegenseitig ersetzen.
So finden Sie heraus, was für Sie gilt
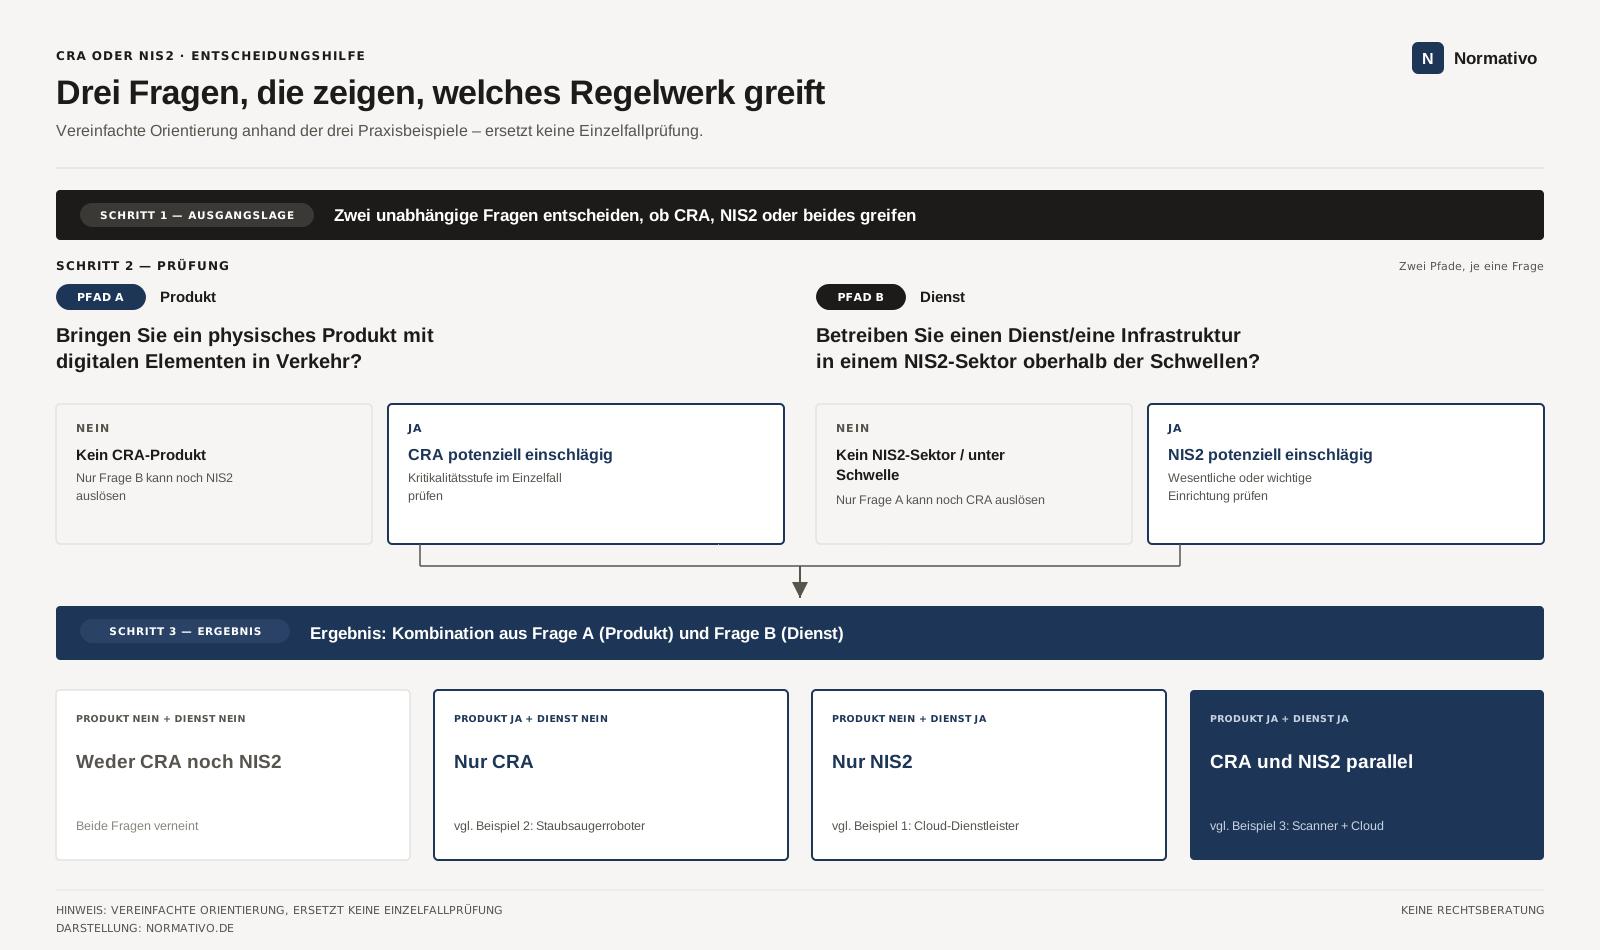
Als grobe erste Orientierung helfen drei Fragen:
- Bringen Sie ein physisches Produkt mit digitalen Elementen in Verkehr – also Hardware mit Software, Firmware oder einer Datenverbindung? Dann lohnt sich eine CRA-Prüfung.
- Betreiben Sie einen Dienst oder eine Infrastruktur in einem der NIS2-Sektoren und überschreiten Sie dabei die Größenschwellen? Dann lohnt sich eine NIS2-Prüfung.
- Treffen beide Fragen zu, weil Sie sowohl ein vernetztes Produkt verkaufen als auch den dazugehörigen Dienst selbst betreiben? Dann sind in aller Regel beide Regelwerke parallel relevant, mit getrennten Pflichtenkreisen.
Als Ausdruck zum Durcharbeiten gibt es die Fragen auch in unserer Entscheidungshilfe CRA oder NIS2 (PDF). Die Fragen ersetzen keine Einzelfallprüfung – insbesondere die genaue Sektor- und Größenzuordnung nach NIS2 sowie die Kritikalitätsstufe nach CRA hängen von Details ab, die sich nur anhand des konkreten Geschäftsmodells und Produkts klären lassen.
Was das für Ihr Unternehmen bedeutet
Für Unternehmen, die digitale Produkte und die dazugehörigen Dienste zunehmend aus einer Hand anbieten, wird die Frage „CRA oder NIS2” in der Praxis immer häufiger zu einem „CRA und NIS2” – mit unterschiedlichen Fristen, unterschiedlichen Meldewegen und unterschiedlichen Zuständigkeiten, die in vielen Unternehmen von unterschiedlichen Abteilungen bearbeitet werden. Wer diese Zuordnung erst dann klärt, wenn ein Sicherheitsvorfall bereits eingetreten ist, verliert wertvolle Zeit innerhalb ohnehin kurzer Meldefristen.
Ob und in welchem Umfang CRA, NIS2 oder beide Regelwerke für Ihr Produkt und Ihr Unternehmen gelten, lässt sich nur anhand der konkreten Produkt- und Geschäftsstruktur bestimmen. In einem unverbindlichen Erstgespräch ordnet Normativo gemeinsam mit Ihnen ein, welche Pflichten für Sie relevant sind und wie sich CRA- und NIS2-Anforderungen organisatorisch sinnvoll trennen oder zusammenführen lassen.
Cyber Resilience Act (CRA): Der Überblick für Hersteller
Cyber Resilience Act (CRA) im Überblick: Anwendungsbereich, Fristen, Kritikalitätsstufen, Pflichten und Bußgelder – verständlich erklärt für Hersteller und Importeure.
Weiterlesen →CE-Kennzeichnung: CRA, MVO und NIS2 richtig abgrenzen
CRA, MVO und NIS2 greifen bei Herstellern oft gleichzeitig. Eine klare Abgrenzung der drei Regelwerke für die CE-Kennzeichnung Ihrer Produkte.
Weiterlesen →CRA einfach erklärt: Wer ist betroffen und ab wann?
Cyber Resilience Act (CRA): Welche Produkte betroffen sind, ab wann Meldepflicht und Konformität gelten und welche Risiken bei Nichtbeachtung drohen.
Weiterlesen →ENISA-Meldeplattform: Registrierung und Ablauf nach CRA
Wie die ENISA Single Reporting Platform funktioniert: Registrierung als Assigned Representative, Meldeweg an CSIRT und ENISA, aktueller Funktionsumfang.
Weiterlesen →